
Bepalen wat zo'n agent zelfstandig mag doen, wie daarover beslist en wie verantwoordelijk is als het misgaat, duurt vaak een stuk langer.
Ik spreek de laatste tijd veel klanten over AI-agents. De techniek staat er inmiddels soms in een paar weken.
Bepalen wat zo'n agent zelfstandig mag doen, wie daarover beslist en wie verantwoordelijk is als het misgaat, duurt vaak een stuk langer.
We ontwikkelden bijvoorbeeld een digitale assistent voor een klant die een deel van de onboarding automatiseerde. De business en IT waren snel enthousiast. Maar zodra zo'n oplossing daadwerkelijk taken in productie gaat uitvoeren, ontstaat er een ander gesprek.
Welke beslissingen mag een agent zelfstandig nemen? Welke foutmarge accepteren we? Wanneer moet een mens ingrijpen? En vooral: wie mag daarover beslissen?
Ik zie hetzelfde patroon vaker. Een pilot die goed werkt, maar die niemand durft op te schalen. Een developer die tijdens het bouwen impliciet bepaalt wat een agent wel en niet mag. Of een directie die wacht op een governancekader dat er vanzelf nooit komt.
Niet omdat organisaties niet willen, maar omdat vooraf onvoldoende is bepaald wie welk besluit mag nemen.
Naarmate AI niet alleen informatie geeft, maar ook zelfstandig taken gaat uitvoeren, wordt governance geen technisch sluitstuk meer. Het wordt een voorwaarde om verantwoord te kunnen opschalen.
Vandaag deelden we op onze bedrijfspagina hoe wij dat organiseren met een AI-Hub. Hier wil ik een laag dieper gaan: waarom dat mandaat nodig is en waarom de directie dat niet aan technologie kan delegeren.
Niet elke taak verdient een agent
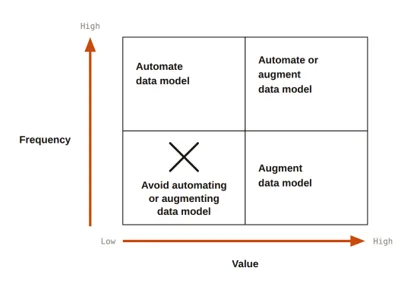
Tijdens mijn AI Leadership Course bij Harvard kwam een eenvoudig framework voorbij dat ik sindsdien regelmatig gebruik.
Dit model helpt om een keuze te maken tussen een handmatige processtap, de keuze voor automatisering of de inzet van AI
Je kijkt onder andere naar hoe vaak een activiteit voorkomt en hoeveel waarde en risico ermee gemoeid zijn. Dat helpt bepalen waar automatisering interessant kan zijn.
Maar daarna volgt nog een tweede vraag: Hoeveel autonomie willen we AI binnen die activiteit eigenlijk geven?
Een hoogfrequente taak kan interessant zijn om te automatiseren, maar dat betekent niet automatisch dat een AI-agent hem volledig zelfstandig moet uitvoeren.
Het automatisch controleren of verwerken van orders vraagt bijvoorbeeld om een andere foutmarge dan het uitbetalen van salarissen.
Daarom kijk ik ook naar risico, voorspelbaarheid en controleerbaarheid. Wat gebeurt er als het systeem een fout maakt? Kunnen we die fout detecteren? En wanneer willen we het stuur teruggeven aan een mens?
Soms is AI bovendien helemaal niet de beste oplossing. Als een taak simpel en voorspelbaar is en op basis van vaste regels kan worden uitgevoerd, kan traditionele automatisering veel logischer zijn.
De vraag is dus niet simpelweg: Kan AI dit?
Maar: Welke taak geven we aan AI, hoeveel autonomie geven we daarbij en welke fout accepteren we?
Dat zijn geen beslissingen die een developer tijdens het bouwen impliciet zou moeten maken.
Vertrouwen is een ontwerp-keuze
Een taalmodel kan een overtuigend antwoord geven dat toch verkeerd is. Juist doordat de output zo natuurlijk klinkt, is betrouwbaarheid niet altijd aan de buitenkant zichtbaar.
Daarom geloof ik dat vertrouwen in AI geen gevoel moet zijn, maar een ontwerp-keuze.
Vooraf bepaal je de grenzen waarbinnen een agent mag opereren. Je zorgt dat een mens kan ingrijpen waar dat nodig is. En je meet hoe de oplossing daadwerkelijk presteert.
Daarbij is niet iedere fout hetzelfde. Een fout in een interne samenvatting heeft andere consequenties dan een verkeerde betaling of een agent die zelfstandig een actie uitvoert in een productiesysteem.
Welke foutmarge acceptabel is, moet daarom per use case expliciet worden gemaakt. En precies daar wordt governance een bestuurlijke vraag.
Wie bepaalt wie mag beslissen?
Voor mij is dit uiteindelijk de belangrijkste vraag. Niet alleen: wie bepaalt wat een AI-agent mag?
Maar eerst: Wie bepaalt wie daarover mág beslissen? Dat mandaat moet vanuit de organisatie komen.
In onze aanpak organiseren we dat met een AI-Hub. Niet als groot centraal AI-team of als bouwafdeling, maar als een klein team met duidelijke besluitrechten.
Daarbij hanteren we één ingang en drie controlemechanismen voor AI-initiatieven:
Waarde en haalbaarheid
Data en risico
Adoptiebewijs
Een AI-idee komt via één plek binnen. Vervolgens wordt bewust besloten of het waardevol en haalbaar is, of data en risico voldoende beheersbaar zijn en uiteindelijk of er genoeg bewijs van gebruik en waarde is om verder op te schalen.
Maar er zit een belangrijk onderscheid in. De AI-Hub wordt niet eigenaar van AI.
De business blijft eigenaar van het probleem, het gewenste resultaat en het risico in het eigen proces. De Hub bepaalt de centrale spelregels, bewaakt de poorten en helpt bepalen hoeveel autonomie binnen die kaders verantwoord is.
In onze aanpak is de scheidslijn bewust: de Hub organiseert het hoe, terwijl de business eigenaar blijft van het wat en waarom.
Techniek volgt het besluit. Niet andersom.
Een agent heeft een eigenaar en een mandaat nodig
Naarmate agents zelfstandiger taken gaan uitvoeren, wordt dat eigenaarschap alleen maar belangrijker.
Iedere agent die serieus onderdeel wordt van een bedrijfsproces heeft wat mij betreft een eigenaar, een mandaat en duidelijke grenzen nodig.
Wat mag hij zelfstandig doen? Tot welke data heeft hij toegang? Wanneer moet hij escaleren naar een mens? Hoe monitoren we zijn prestaties? En wie kan hem uitzetten?
In onze aanpak krijgt iedere agent daarom een eigenaar, een afgebakend mandaat, monitoring en een uitzetmogelijkheid.
Dat klinkt misschien als extra governance. Ik zie het juist andersom.
Goede governance is wat autonomie mogelijk maakt.
Als niemand weet wat een agent mag, blijft een organisatie voorzichtig en blijft bij iedere stap een mens meekijken. Als vooraf duidelijk is binnen welke grenzen een agent zelfstandig mag handelen, kun je juist veel verder automatiseren.
Tot slot
De technologie rondom AI-agents ontwikkelt ontzettend snel. Maar organisaties kunnen die snelheid alleen benutten als hun besluitvorming meebeweegt.
Daarom geloof ik dat je het mandaat moet organiseren voordat je op grote schaal gaat bouwen.
Niet alles centraal beleggen. Maar ook niet iedere businessunit zelf laten bepalen wat verantwoord is.
Bepaal centraal de spelregels en besluit-rechten. Laat de business eigenaar blijven van het resultaat en het proces. En geef agents alleen de autonomie die past bij de taak, het risico en de volwassenheid van de technologie.
Een AI-agent heeft geen vrijheid nodig. Hij heeft een duidelijk mandaat nodig.
En misschien is dat wel de belangrijkste vraag voor organisaties die nu van experimenteren naar opschalen gaan.